INDICE
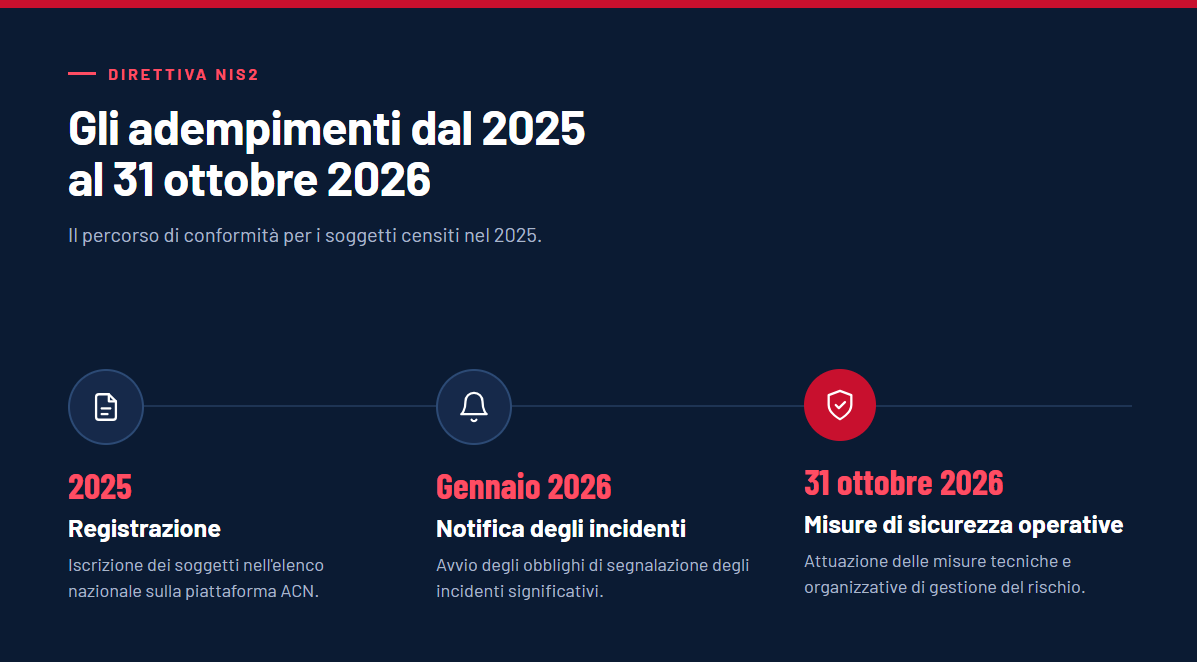
La prima fase della NIS2 è ormai alle spalle. Le organizzazioni interessate hanno completato la registrazione sulla piattaforma dell’Agenzia per la Cybersicurezza Nazionale, verificato l’inserimento nell’elenco dei soggetti NIS e aggiornato le informazioni richieste.
Ora l’attenzione deve spostarsi sull’appuntamento più rilevante dal punto di vista operativo: il 31 ottobre 2026. Entro questa data, indicata come riferimento per i soggetti essenziali e importanti già censiti nel 2025, le misure di sicurezza informatica di base definite dall’ACN devono essere adottate concretamente. Non basta aver approvato una policy, acquistato una soluzione tecnologica o predisposto un piano teorico. Si parla di misure che devono essere funzionanti, integrate nei processi aziendali e supportate da evidenze verificabili.
Precisazioni importanti sulla scadenza
Il riferimento al 31 ottobre 2026 rappresenta la scadenza operativa principale relativa ai soggetti inseriti nel primo elenco nazionale NIS.
Dal punto di vista formale, tuttavia, l’ACN stabilisce che le misure debbano essere adottate entro 18 mesi dalla ricezione della comunicazione di inserimento nell’elenco nazionale NIS.
Per la maggior parte dei soggetti censiti nel 2025 questo termine conduce a ottobre 2026. Ma la data effettivamente applicabile alla singola organizzazione, va verificata sulla comunicazione ricevuta tramite la piattaforma NIS.
Questa distinzione non riduce l’urgenza. Al contrario, suggerisce alle organizzazioni di controllare subito la propria comunicazione individuale e di pianificare le attività senza trattare il 31 ottobre come una scadenza puramente simbolica.
Le misure di sicurezza di base stabilite dall’ACN
La Determinazione ACN n. 379907/2025 disciplina le specifiche di base per l’adempimento degli obblighi previsti dal decreto NIS. Le misure sono sviluppate in coerenza con il Framework Nazionale per la Cybersecurity e la Data Protection, edizione 2025, e sono organizzate in funzioni, categorie, sottocategorie e requisiti verificabili.
Il livello applicabile dipende dalla classificazione del soggetto:
- Per i soggetti importanti sono previste 37 misure articolate in 87 requisiti
- Per i soggetti essenziali 43 misure articolate in 116 requisiti. I soggetti essenziali sono quindi destinatari di un insieme più ampio e stringente, in funzione della maggiore criticità dei servizi erogati e del possibile impatto di un incidente sulla società e sull’economia.
Le misure non riguardano solo strumenti tecnologici. Il percorso interessa governance, ruoli, gestione del rischio, sicurezza della catena di fornitura, protezione degli asset, continuità operativa, gestione delle vulnerabilità, rilevamento degli eventi e risposta agli incidenti.
Dalla registrazione alla sicurezza reale
La NIS2 non è un adempimento esclusivamente documentale. La direttiva europea mira a innalzare il livello comune di cybersicurezza nell’Unione. In Italia è stata recepita con il Decreto Legislativo 4 settembre 2024, n. 138, entrato in vigore il 16 ottobre 2024.
Il nuovo quadro amplia i settori e le organizzazioni coinvolte. Inoltre, rafforza gli obblighi di gestione del rischio, disciplina la notifica degli incidenti e attribuisce un ruolo diretto agli organi di amministrazione e direzione. (Per ulteriori informazioni sull’ambito di applicazione completo, consulta l’articolo: Adeguamento Direttiva NIS2: Soggetti Coinvolti e Responsabilità.)
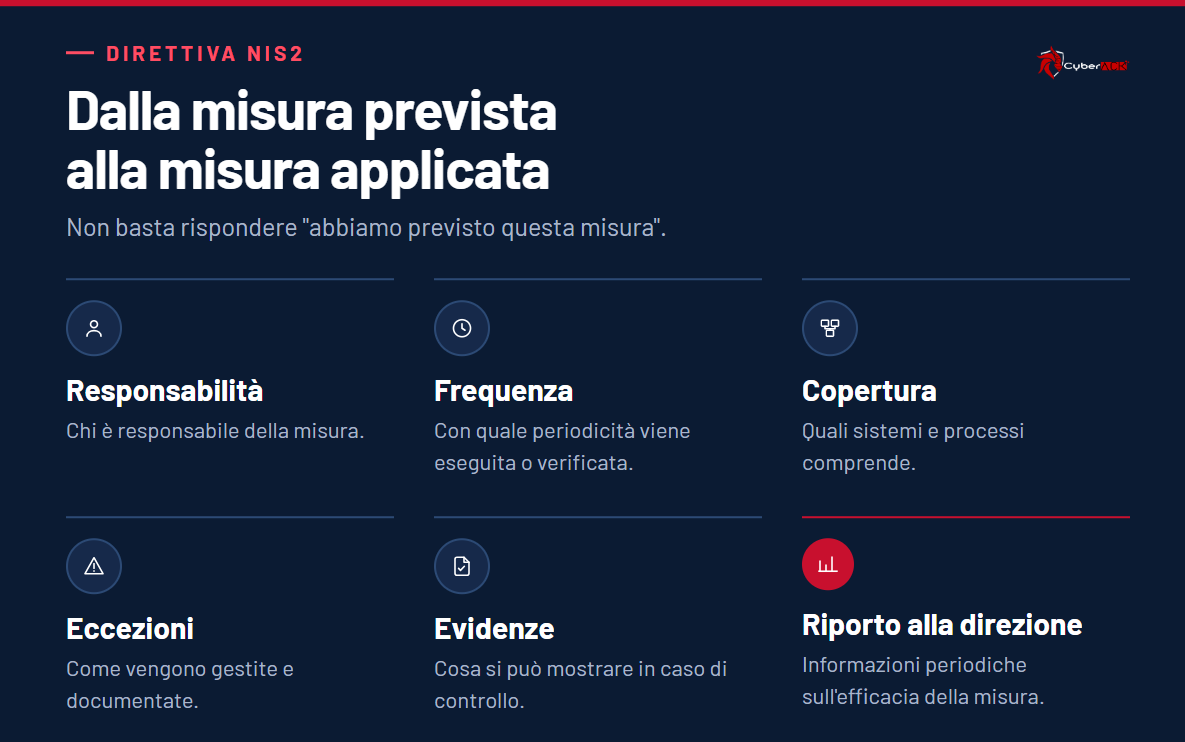
La registrazione e l’inserimento nell’elenco nazionale sono stati soltanto l’inizio del percorso. La fase che conduce a ottobre 2026 riguarda la capacità dell’organizzazione di trasformare gli obblighi normativi in controlli concretamente applicati. In pratica, l’azienda deve rispondere non solo alla domanda “Abbiamo previsto questa misura di sicurezza?”, ma anche ad altri aspetti fondamentali: chi ne è responsabile, con quale frequenza viene eseguita o verificata, quali sistemi e processi copre, come vengono gestite e documentate le eccezioni, quali evidenze può mostrare in caso di controllo e se la direzione riceve informazioni periodiche sulla sua efficacia.
È questa la differenza tra una conformità dichiarata e una conformità dimostrabile.
Cosa significa rendere una misura dimostrabile
Una misura può dirsi realmente implementata quando esistono quattro elementi:
1. Responsabilità assegnata
Deve essere chiaro chi approva la misura, chi la applica, chi ne controlla l’efficacia e chi gestisce eventuali anomalie.
2. Processo operativo
La misura deve essere incorporata nelle attività ordinarie. Non basta disporre di una procedura per la gestione delle vulnerabilità. Se non vengono effettuate scansioni periodiche, assegnate priorità e monitorati i tempi di correzione.
3. Controllo tecnico o organizzativo attivo
Il controllo deve funzionare sull’effettivo perimetro dei sistemi informativi e di rete rilevanti. La semplice disponibilità di uno strumento non ne dimostra l’impiego completo o corretto.
4. Evidenza conservata
Verbali, approvazioni, ticket, report, registri, log, risultati dei test, attestazioni formative e tracciati delle verifiche permettono di ricostruire cosa è stato fatto, quando, con quale esito e sotto la responsabilità di chi.
Per questo la NIS2 non può essere affidata esclusivamente all’ufficio IT. La direttiva europea e il decreto nazionale coinvolgono espressamente gli organi di gestione, chiamati ad approvare le misure, controllarne l’attuazione e acquisire una preparazione adeguata sui rischi di cybersicurezza.
Governance: la sicurezza arriva ai vertici
Uno degli aspetti più significativi della NIS2 riguarda proprio la responsabilità della governance. La cybersicurezza non è più un problema confinato al reparto tecnico. Gli organi amministrativi e direttivi devono comprendere i rischi, approvare le misure di gestione, monitorarne l’attuazione e sostenere il percorso con risorse, deleghe e priorità coerenti.
In concreto, il vertice aziendale dovrebbe ricevere periodicamente:
- Quadro aggiornato dei principali rischi cyber
- Stato di avanzamento del piano NIS2
- Criticità non ancora risolte
- Eventuali eccezioni accettate
- Esiti dei test di continuità e risposta agli incidenti
- Indicatori sulla gestione delle vulnerabilità
- Informazioni sui fornitori più critici
- Riepilogo degli incidenti e delle azioni correttive
Il coinvolgimento della direzione non si limita quindi all’approvazione finale di un documento: deve emergere da decisioni, verbali, investimenti, attività formative e verifiche periodiche.
Attenzione alla sicurezza della catena di fornitura
La NIS2 pone particolare attenzione anche alla sicurezza della supply chain.
Un’organizzazione può avere controlli interni adeguati e risultare comunque esposta attraverso un fornitore di servizi IT, un software gestionale, un operatore cloud o un partner con accessi privilegiati. La gestione dei fornitori deve quindi basarsi sul rischio e includere criteri di selezione, requisiti contrattuali, valutazioni periodiche, gestione degli accessi, comunicazione degli incidenti e regole per la cessazione del rapporto.
Questo significa costruire una mappa aggiornata delle dipendenze critiche e comprendere quali conseguenze potrebbe provocare l’indisponibilità o la compromissione di ciascun fornitore. Anche le imprese non incluse direttamente nell’elenco NIS possono risentirne: i soggetti essenziali e importanti tendono infatti a trasferire parte dei requisiti di sicurezza nella gestione contrattuale dei propri fornitori.
La notifica degli incidenti
Per i soggetti inseriti nel primo elenco NIS, gli obblighi di notifica degli incidenti significativi sono diventati operativi a gennaio 2026, secondo il termine di nove mesi dalla comunicazione di inserimento. L’ACN distingue le fattispecie applicabili a soggetti importanti ed essenziali e prevede l’utilizzo dei canali dedicati verso il CSIRT Italia. L’organizzazione deve quindi essere già in grado di rilevare un potenziale incidente significativo, valutarne rapidamente la rilevanza, raccogliere le informazioni e attivare il processo di notifica. Un obbligo che non può funzionare senza un processo interno testato: servono reperibilità, escalation, ruoli sostitutivi, criteri decisionali e coordinamento tra IT, sicurezza, funzione legale, comunicazione e vertici aziendali. (Se ti interessa conoscere di più sul Piano di risposta agli incidenti, consulta il nostro articolo: Piano di risposta agli incidenti informatici)
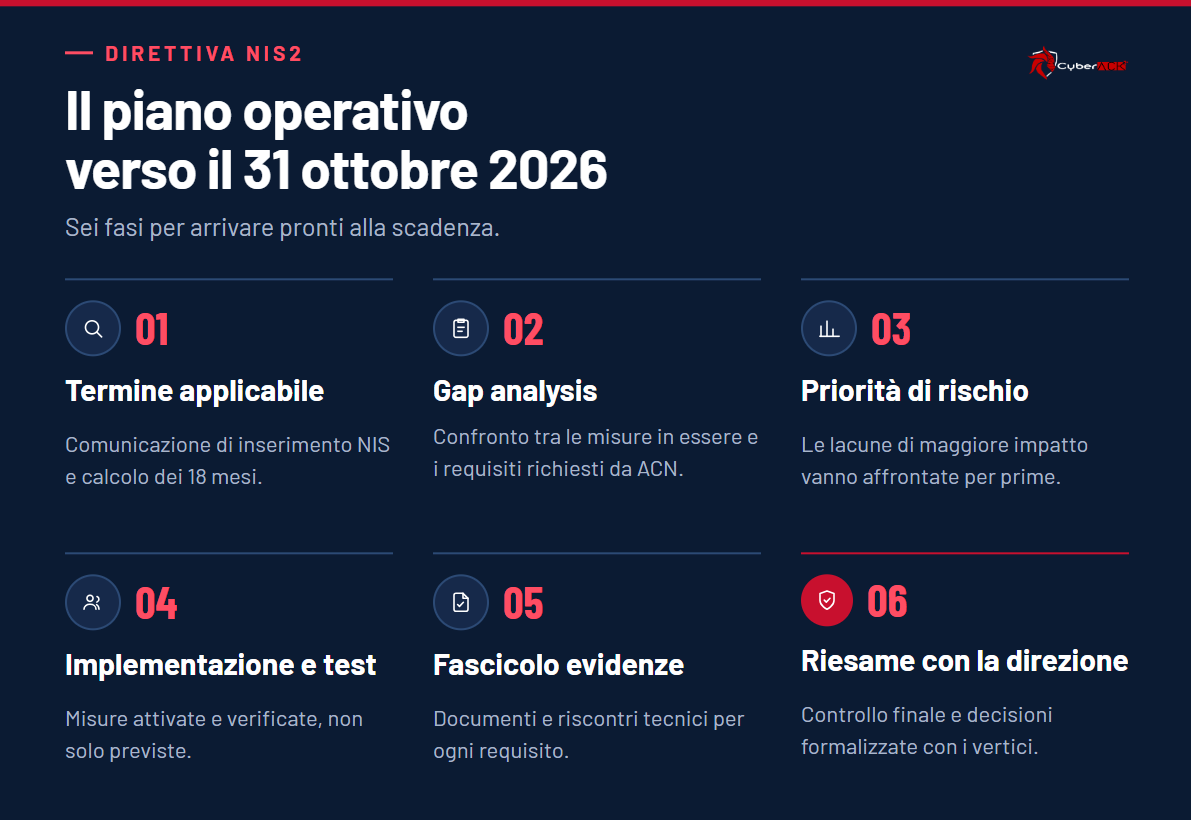
Verso il 31 ottobre 2026: piano operativo in sei passaggi
Per evitare una corsa finale, le organizzazioni possono strutturare il percorso in sei passaggi.
1. Verificare il termine applicabile
Recuperare la comunicazione di inserimento nell’elenco nazionale NIS e calcolare il termine di 18 mesi. Il 31 ottobre 2026 resta la principale data di riferimento per la prima platea, ma la posizione individuale va verificata sulla piattaforma.
2. Completare una gap analysis requisito per requisito
La valutazione deve utilizzare gli allegati applicabili alla classificazione ricevuta. Non basta una verifica generica della postura di sicurezza: ogni requisito dovrebbe essere associato a uno stato, un responsabile, un’evidenza disponibile ed eventuali azioni correttive.
3. Definire le priorità in base al rischio
Le lacune con maggiore impatto vanno affrontate per prime: asset non censiti, accessi privilegiati non controllati, backup non verificati, assenza di monitoraggio, vulnerabilità critiche non gestite, fornitori ad alto rischio.
4. Implementare e testare
Le misure devono essere attivate e provate. Un piano di incident response non testato, un backup mai ripristinato o una procedura di continuità mai esercitata offrono garanzie limitate.
5. Costruire il fascicolo delle evidenze
Per ciascun requisito conviene mantenere un insieme ordinato di documenti e riscontri tecnici. Approvazioni, procedure, report, configurazioni, estratti dai sistemi di ticketing, log, prove di ripristino, registri formativi e verbali dei riesami.
6. Riesaminare il sistema con la direzione
Prima della scadenza è opportuno eseguire un controllo finale, presentare le lacune residue agli organi direttivi e formalizzare le decisioni assunte.
Il rischio più grande: misure solo “sulla carta”
Ottobre 2026 non è il mese in cui iniziare a raccogliere documenti, ma il momento in cui l’organizzazione deve già essere in grado di dimostrare che la sicurezza fa parte del proprio funzionamento quotidiano. Una policy approvata pochi giorni prima della scadenza, ma mai comunicata o applicata, difficilmente rappresenta un controllo maturo. Lo stesso vale per procedure non testate, inventari incompleti, strumenti non configurati sull’intero perimetro e responsabilità definite solo formalmente.
L’obiettivo della NIS2 non è produrre più documentazione, ma aumentare concretamente la capacità delle organizzazioni di prevenire gli incidenti, rilevarli, contenerli, mantenere la continuità dei servizi e ripristinare le attività in tempi compatibili con il proprio livello di criticità.
La domanda da porsi oggi
Per i soggetti già censiti, la domanda non è più “la nostra organizzazione rientra nella NIS2?“, ma un’altra, da porre alla direzione, al responsabile della sicurezza e alle funzioni operative. “Se oggi venisse chiesto di dimostrare l’attuazione di ogni misura applicabile, l’azienda avrebbe evidenze complete, aggiornate e coerenti?“
Se la risposta non è chiaramente positiva, il tempo che separa l’organizzazione dal 31 ottobre 2026 va usato per completare l’implementazione, verificare l’efficacia dei controlli e trasformare la conformità in resilienza reale.
FAQ – Domande frequenti sull’adeguamento NIS2
Qual è la vera scadenza NIS2 per le misure di sicurezza?
Il 31 ottobre 2026 è il riferimento principale per i soggetti censiti nel 2025. Formalmente il termine è di 18 mesi dalla comunicazione di inserimento nell’elenco NIS ricevuta da ciascuna organizzazione. Va sempre verificato sulla piattaforma ACN.
Che differenza c’è tra soggetti essenziali e importanti nella Determinazione ACN 379907/2025?
I soggetti importanti devono rispettare 37 misure articolate in 87 requisiti. Quelli essenziali 43 misure articolate in 116 requisiti, un insieme più ampio in ragione della maggiore criticità dei servizi.
Cosa rischia un’organizzazione che non rispetta la scadenza?
Il D.Lgs. 138/2024 prevede un regime sanzionatorio. Per i soggetti essenziali può arrivare fino a 10 milioni di euro o al 2% del fatturato globale annuo (il maggiore tra i due). Per i soggetti importanti fino a 7 milioni di euro o all’1,4%.
Come si dimostra la conformità in caso di controllo ACN?
Servono quattro elementi per ogni misura: una responsabilità assegnata, un processo operativo attivo, un controllo tecnico od organizzativo funzionante e un’evidenza documentale conservata.
La NIS2 riguarda anche i fornitori non censiti nell’elenco NIS?
Sì, indirettamente. I soggetti essenziali e importanti trasferiscono spesso parte dei requisiti di sicurezza nei contratti con i propri fornitori, anche quando questi non rientrano formalmente nell’elenco NIS.
Da quando sono operativi gli obblighi di notifica degli incidenti?
Dal gennaio 2026, nove mesi dopo la comunicazione di inserimento nell’elenco NIS, attraverso i canali dedicati al CSIRT Italia.