INDICE
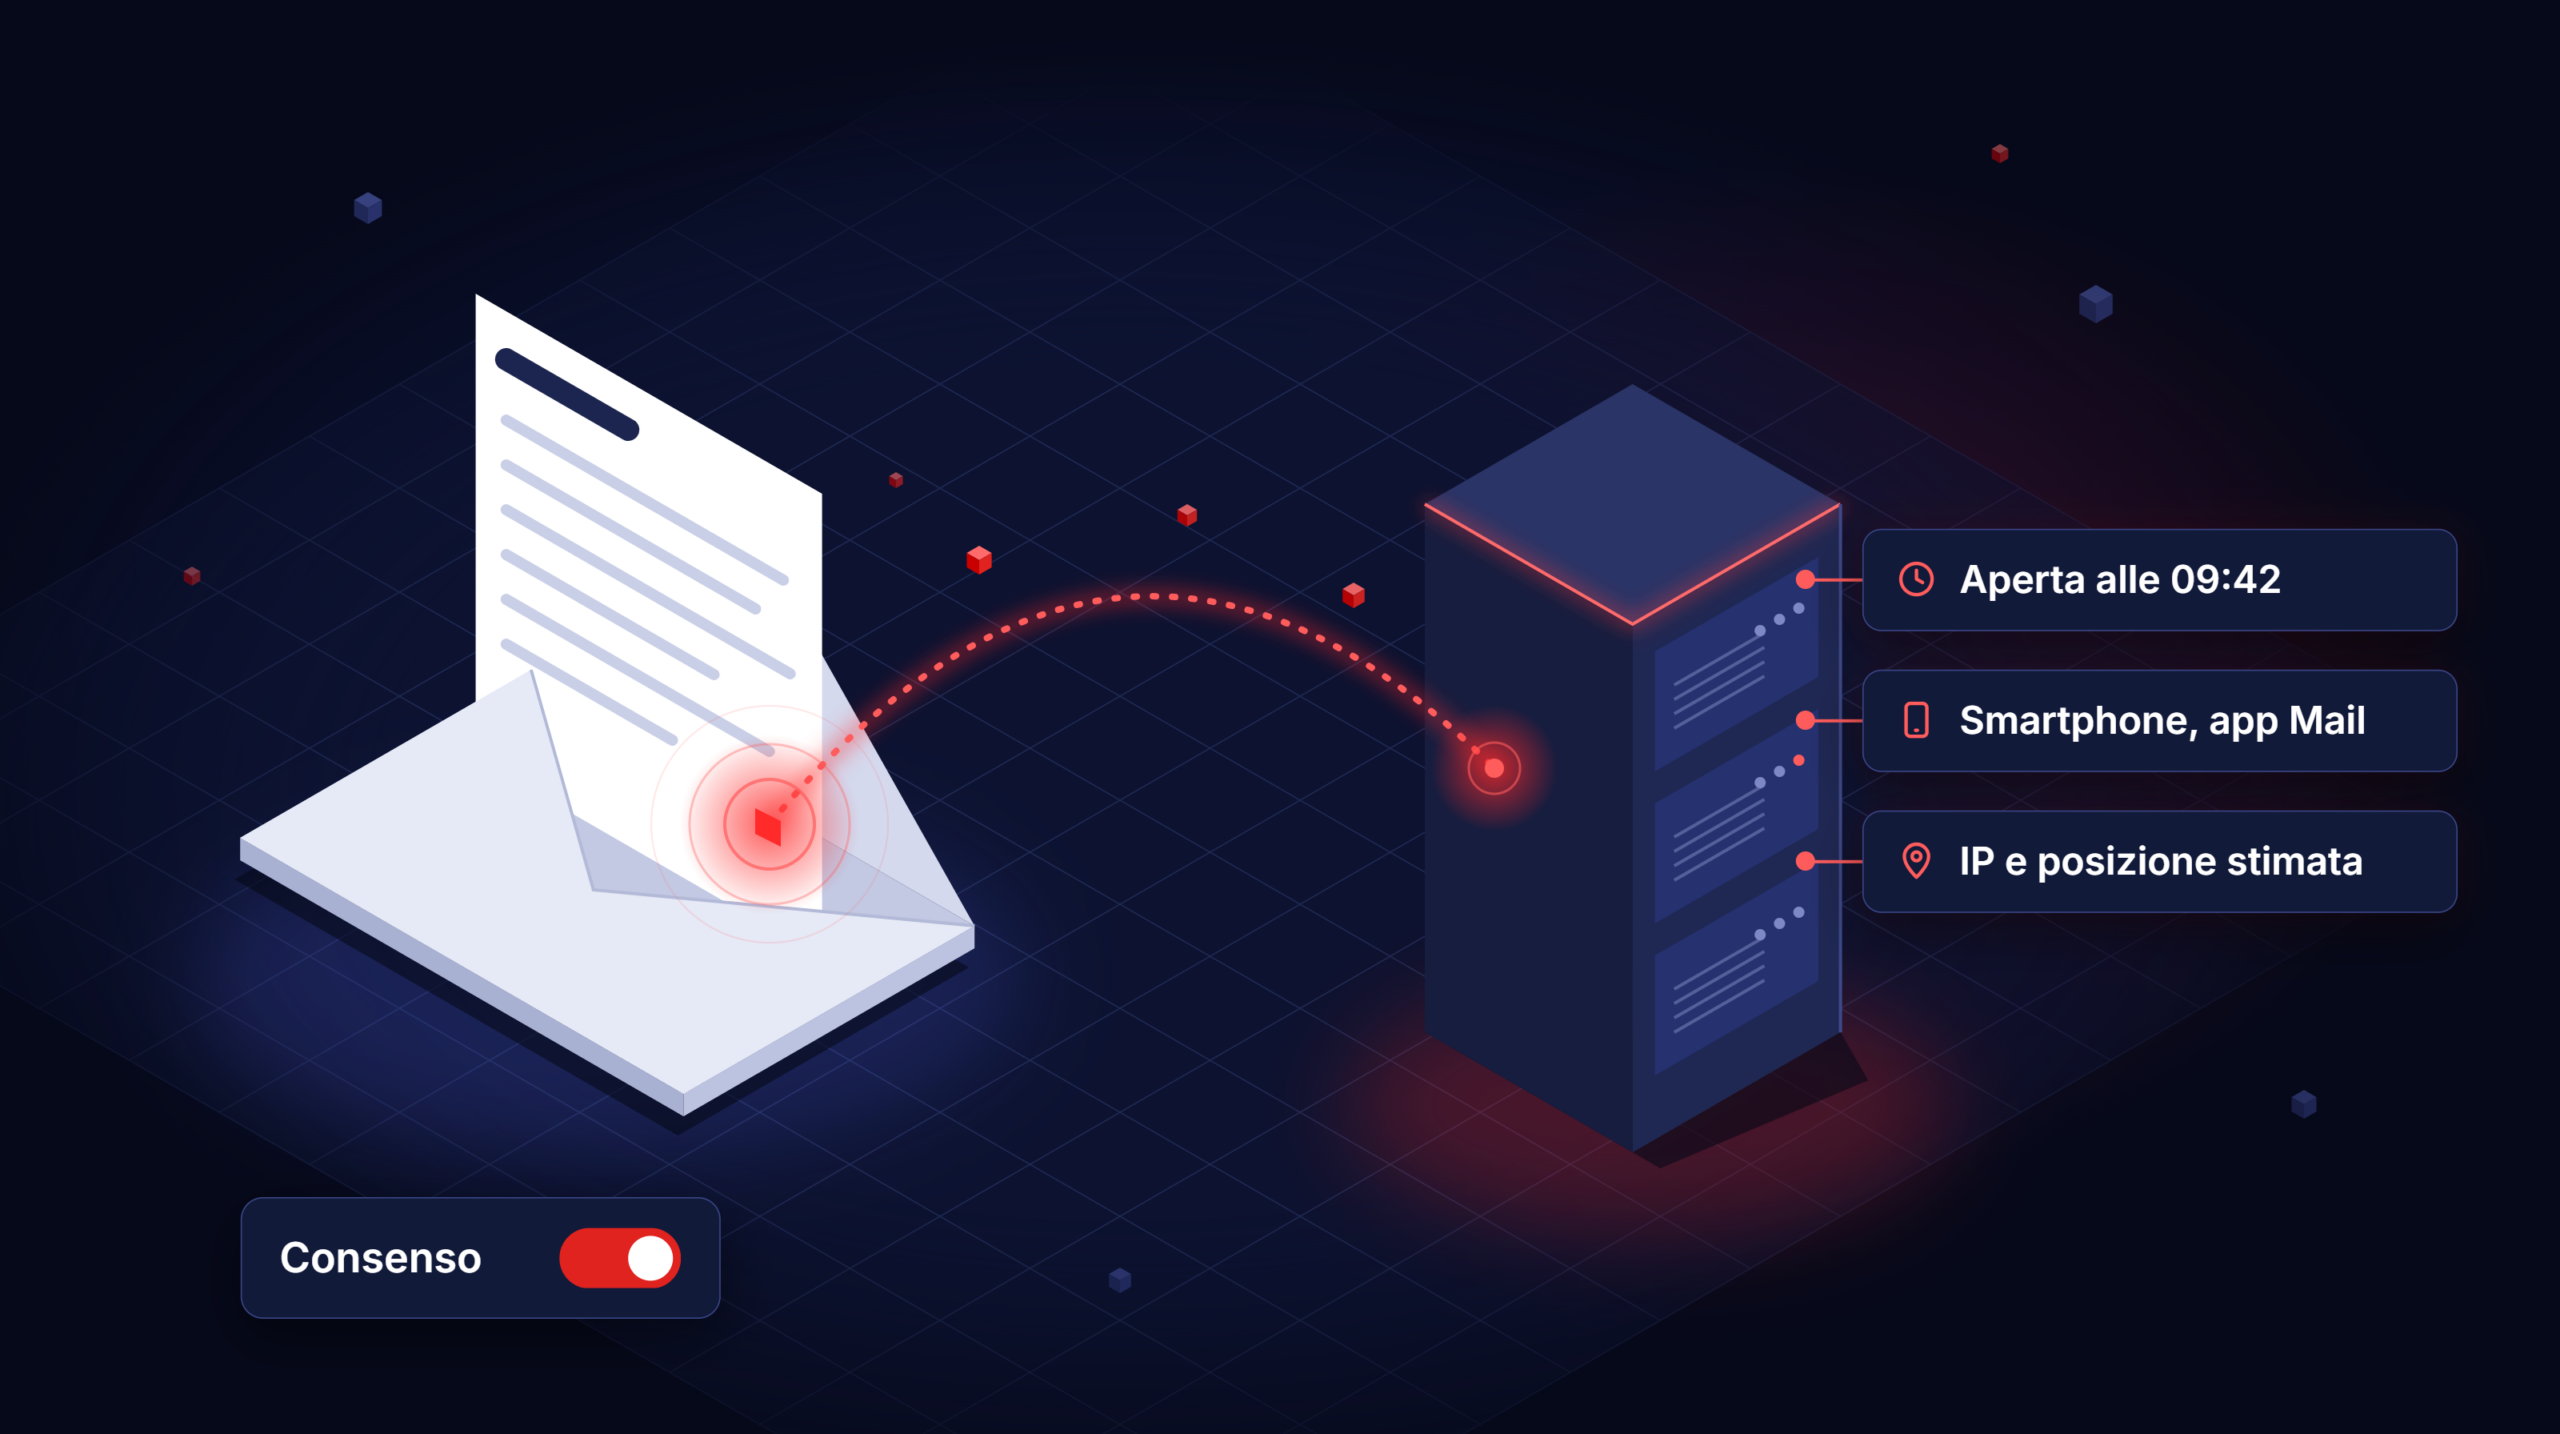
Un tracking pixel è un’immagine minuscola, di solito invisibile, inserita in un’e-mail. Quando il messaggio viene aperto, il pixel viene scaricato da un server remoto e segnala al mittente l’apertura, l’orario e alcuni dati tecnici del dispositivo.
Con le Linee guida adottate il 17 aprile 2026 e pubblicate in Gazzetta Ufficiale il 29 aprile 2026, il Garante per la protezione dei dati personali ha stabilito che, se il pixel serve a misurare il comportamento del singolo destinatario, è necessario il consenso preventivo. Il consenso può non servire per statistiche aggregate che non consentono di seguire il singolo, per finalità di sicurezza strettamente necessarie e per alcune comunicazioni di servizio. Il periodo di adeguamento di sei mesi si è chiuso il 29 ottobre 2026.
Esempio
Marta apre la newsletter di un negozio online, scorre le immagini e chiude il messaggio senza cliccare nulla. Pochi secondi dopo, un sistema remoto ha già registrato che l’e-mail è stata aperta, a che ora e da quale tipo di dispositivo. Il responsabile è un tracking pixel e da quest’anno in Italia il suo utilizzo segue regole precise.
Cos’è un tracking pixel
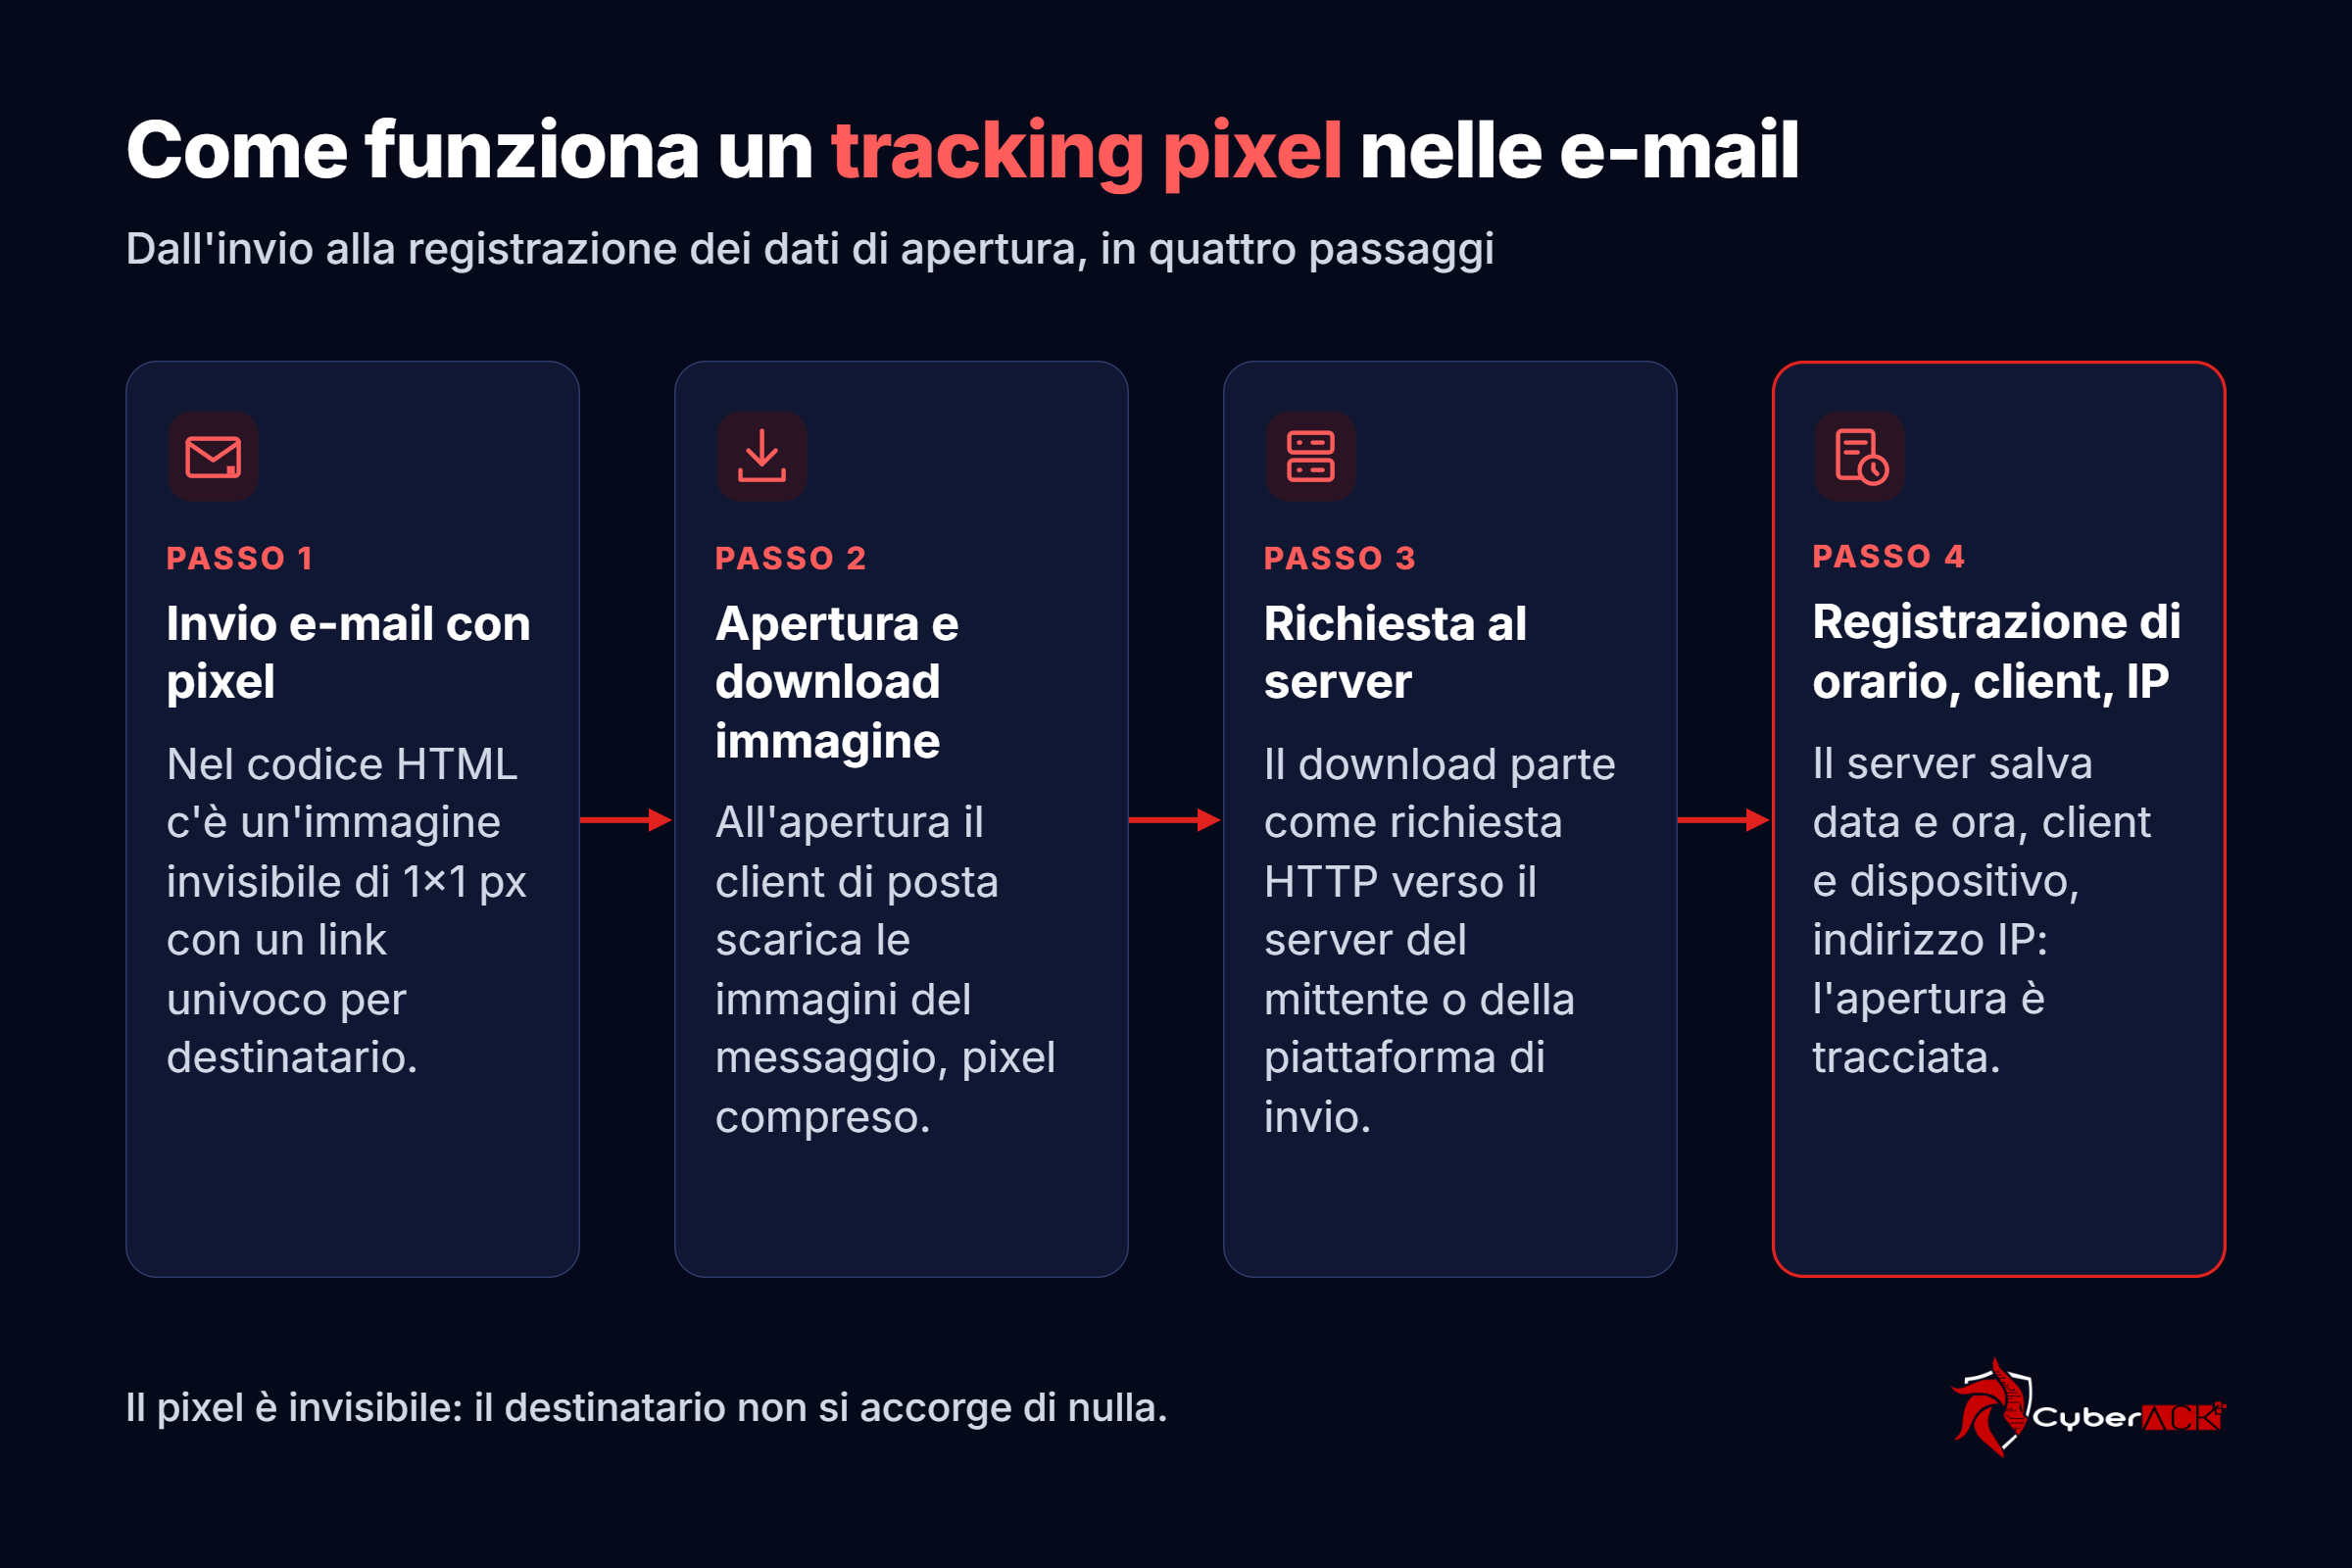
Un tracking pixel, o pixel di tracciamento, è un’immagine di dimensioni minime, spesso 1×1 pixel e trasparente, inserita nel codice HTML di un’e-mail o di una pagina web. Non ha una funzione visiva, ma serve a registrare un evento.
Il meccanismo è semplice. L’immagine non è allegata al messaggio ma ospitata su un server del mittente o della piattaforma di e-mail marketing. Quando il client di posta apre l’e-mail e scarica le immagini remote, invia una richiesta a quel server. Se l’indirizzo dell’immagine contiene un identificativo legato al destinatario, il mittente sa che proprio quella persona ha aperto proprio quel messaggio.
Quali dati raccoglie un pixel di tracciamento
Attraverso la richiesta che parte dall’immagine, il mittente può ottenere diverse informazioni, tra cui: l’apertura, la data e l’ora dell’interazione, il numero di aperture, il tipo di client di posta, di sistema operativo e di dispositivo, e l’indirizzo IP, dal quale si può risalire a una posizione geografica approssimativa.
Un singolo dato di apertura dice poco. Raccolto per mesi e su molte campagne, invece, descrive le abitudini di una persona. È questo passaggio, che sconfina dalla rilevazione alla profilazione, che ha portato il Garante a intervenire.
Tracking pixel: un tema di sicurezza
I pixel vengono spesso trattati come un argomento di marketing o di privacy, ma pixel e immagini possono nascondere anche minacce vere e proprie. Per un’organizzazione hanno però anche un risvolto di sicurezza informatica, sotto tre aspetti.
1. Il primo riguarda la ricognizione. Le stesse tecniche usate dalle newsletter possono essere sfruttate da chi prepara campagne di phishing. Un’e-mail apparentemente innocua con un pixel permette di capire se un indirizzo è attivo, quando il destinatario legge la posta e quale client utilizza. Sono informazioni utili per costruire attacchi più mirati, come lo spear phishing rivolto a figure apicali o all’amministrazione. MITRE ATT&CK descrive questa fase nella tattica di Reconnaissance, in particolare nella tecnica Phishing for Information.
2. Il secondo riguarda la catena di fornitura. Quando un’azienda usa una piattaforma esterna per inviare newsletter, i dati di apertura transitano e restano presso quel fornitore. Ruoli, responsabilità e misure di sicurezza vanno quindi definiti contrattualmente, come per qualsiasi altro trattamento affidato a terzi.
3. Il terzo riguarda la superficie di esposizione delle persone. Ogni dato tecnico raccolto e conservato è un dato che può essere perso in caso di incidente. Raccogliere solo ciò che serve riduce sia il rischio di non conformità sia l’impatto di un eventuale data breach.
Le Linee guida del Garante Privacy sui tracking pixel
Il Garante per la protezione dei dati personali ha adottato il 17 aprile 2026 le “Linee guida in materia di utilizzo di tracking pixel nelle comunicazioni di posta elettronica”, pubblicate nella Gazzetta Ufficiale, Serie Generale n. 98, del 29 aprile 2026. Il Garante ha concesso sei mesi dalla pubblicazione per adeguarsi: il termine è scaduto il 29 ottobre 2026.
La base giuridica: l’articolo 122 del Codice privacy
Il riferimento principale non è soltanto il GDPR, ma l’articolo 122 del Codice in materia di protezione dei dati personali, che recepisce la direttiva ePrivacy e disciplina l’accesso alle informazioni archiviate nel dispositivo dell’utente. È la stessa norma che regola i cookie. In linea generale l’uso dei pixel non è consentito, salvo che ricorra una delle condizioni previste dalla norma, tra cui il consenso dell’interessato. Il GDPR continua ad applicarsi per tutto ciò che la disciplina ePrivacy non regola.
Quando serve il consenso
Il consenso è necessario quando il pixel serve a misurare il comportamento del singolo destinatario, per esempio per adattare le comunicazioni successive in base alle aperture o per costruire profili commerciali. Il consenso deve essere acquisito prima dell’uso del pixel ed essere informato, libero, specifico e inequivocabile.
Per le comunicazioni promozionali, le Linee guida ammettono che il consenso al pixel possa essere raccolto insieme al consenso a ricevere le comunicazioni stesse, a condizione che la richiesta sia formulata in modo neutro e senza forzature.
Quando il consenso può non essere necessario
Le Linee guida individuano alcune ipotesi in cui il consenso può non essere richiesto. Spetta comunque al titolare del trattamento verificarne i presupposti, in base al principio di responsabilizzazione.
| Finalità del pixel | Regola prevista |
| Sapere se un singolo destinatario ha aperto l’e-mail, adattare le comunicazioni o profilare | Serve il consenso preventivo |
| Statistiche aggregate su aperture, consegna dei messaggi (deliverability) e contrasto allo spam | Consenso non necessario se si adottano tecniche che impediscono di misurare il singolo (es. pixel identici per tutti i destinatari della stessa campagna e anonimizzazione dei dati tecnici come IP e client) |
| Misure di sicurezza specifiche, ad esempio legate all’autenticazione | Consenso non necessario se il pixel è strettamente necessario a tale scopo |
| Comunicazioni istituzionali o di servizio di cui è rilevante verificare la presa visione (modifiche contrattuali, incidenti di sicurezza, avvisi su phishing e frodi, scadenze) | Consenso non necessario, nei limiti della finalità |
La distinzione decisiva è quindi tra misurare una campagna e osservare una persona. La prima attività, con le giuste salvaguardie, può avvenire senza consenso; la seconda no.
Informativa, revoca granulare e minimizzazione
Chi usa tracking pixel deve informare il destinatario prima dell’uso, anche con un’informativa a più livelli. Per i trattamenti già in corso, l’informativa va fornita con il primo messaggio utile.
La revoca deve essere semplice e possibile in qualsiasi momento. Inoltre, dev’essere granulare: il destinatario deve poter scegliere se smettere di ricevere le comunicazioni oppure continuare a riceverle senza pixel. Il Garante indica come soluzione un link o un’icona in ogni e-mail che porti a un’area di gestione delle preferenze. Rifiutare il tracciamento non deve limitare la fruizione del servizio e le scelte dell’interessato devono essere registrate, anche per poter dimostrare la conformità.
Sul piano tecnico, in applicazione della privacy by design prevista dall’articolo 25 del GDPR, il Garante raccomanda di non inserire l’indirizzo e-mail nella richiesta del pixel e di usare invece un identificativo non intelligibile e non sequenziale, associato all’indirizzo in un ambiente separato della piattaforma.
Le Linee guida chiedono infine a mittenti, fornitori di piattaforme di e-mail marketing, provider di posta e gestori di liste di definire correttamente il proprio ruolo nel trattamento, considerando anche l’ipotesi della contitolarità.
Cosa devono fare le aziende adesso
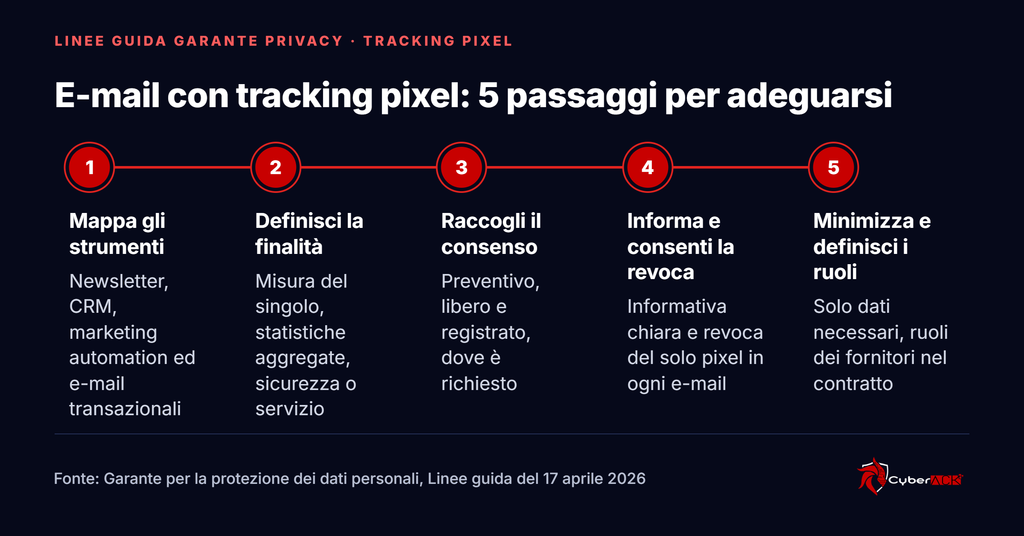
Con il periodo transitorio chiuso, il primo passo è capire dove si usano i pixel. In molte aziende il tracciamento delle aperture è attivo di default nella piattaforma di newsletter, nel CRM o negli strumenti di automazione commerciale, senza che nessuno lo abbia deciso consapevolmente.
Una verifica di conformità ragionevole parte da queste domande:
- Quali strumenti inviano e-mail con pixel, compresi CRM, marketing automation e sistemi transazionali?
- Per ciascun flusso, la finalità è misurare il singolo, produrre statistiche aggregate, garantire sicurezza o confermare una comunicazione di servizio?
- Dove serve il consenso, è stato raccolto prima dell’uso, con una richiesta neutra, ed è registrato?
- L’informativa descrive i pixel in modo chiaro e ogni e-mail offre un modo semplice per revocare il solo tracciamento?
- La piattaforma consente pixel di campagna non individuali, l’anonimizzazione di IP e client e l’uso di identificativi non intelligibili?
- I contratti con i fornitori definiscono ruoli, responsabilità e misure di sicurezza?
Il lavoro coinvolge marketing, legale o DPO e IT. Trattarlo solo come un tema di comunicazione rischia di lasciare fuori la parte tecnica, quella su cui il Garante entra nel dettaglio.
Tasso di apertura: un dato poco affidabile
C’è anche un motivo pratico per non basare le decisioni di marketing solo sulle aperture individuali. Alcuni client di posta scaricano le immagini in modo diverso da quanto il pixel presuppone. Con la funzione Protezione privacy di Mail di Apple, per esempio, l’indirizzo IP del destinatario viene nascosto e i contenuti remoti vengono scaricati in background alla ricezione del messaggio, non quando viene aperto. Altri client bloccano le immagini remote finché l’utente non le autorizza.
Il risultato è che l’open rate può risultare gonfiato o sottostimato. Indicatori come clic, risposte, conversioni e statistiche aggregate offrono spesso una lettura più solida dell’efficacia di una campagna e sono più facili da gestire anche sul piano della conformità.
Come limitare il tracciamento dal lato del destinatario
Destinatari, persone e organizzazioni hanno strumenti concreti per limitare il tracciamento. Il più efficace è disattivare il caricamento automatico delle immagini remote nel client di posta, un’opzione disponibile nei principali client, oppure visualizzare i messaggi in formato testo. Per le newsletter a cui si è iscritti, si può leggere l’informativa e usare l’area di gestione delle preferenze per revocare il solo consenso al tracciamento, mantenendo l’iscrizione.
In azienda, la configurazione centralizzata dei client di posta e la formazione del personale riducono le informazioni che un attaccante può raccogliere nella fase di ricognizione. Un dipendente che sa che aprire un’e-mail può già trasmettere dati al mittente è un dipendente più attento ai messaggi sospetti.
Dalla conformità alla consapevolezza
I tracking pixel non sono di per sé uno strumento illecito: aiutano a capire se una comunicazione arriva e se è utile. Diventano un problema quando si trasformano in osservazione silenziosa, senza informazione, consenso e possibilità di dire no. Le Linee guida del Garante spostano il confine in modo netto e per molte organizzazioni. L’adeguamento è l’occasione per fare ordine su quali dati raccolgono, con quali strumenti e presso quali fornitori.
Se la vostra organizzazione vuole capire quali flussi e-mail tracciano i destinatari, come impostare la governance dei dati con i fornitori o come preparare il personale a riconoscere le e-mail di ricognizione e phishing, il team Cyber Ack può affiancarvi con un’analisi della situazione attuale e percorsi di formazione mirati.
Articolo a cura di Roberto Preziosa, Blue Team Lead
FAQ – Tracking Pixel nelle e-mail
Che cos’è un tracking pixel in un’e-mail?
È un’immagine minuscola e di solito invisibile, ospitata su un server remoto. Quando l’e-mail viene aperta e le immagini vengono scaricate, il server registra l’apertura e alcuni dati tecnici.
Serve il consenso per usare i tracking pixel nelle newsletter?
Sì, se il pixel misura il comportamento del singolo destinatario. Per esempio per sapere chi ha aperto il messaggio o per profilarlo. Il consenso deve essere raccolto prima dell’uso del pixel. Per le comunicazioni promozionali può essere raccolto insieme al consenso alla ricezione, con una richiesta neutra.
Quando si possono usare i tracking pixel senza consenso?
Secondo le Linee guida del Garante, il consenso può non essere necessario per statistiche aggregate che impediscono di misurare il singolo, per misure di sicurezza strettamente necessarie, ad esempio legate all’autenticazione, e per comunicazioni istituzionali o di servizio di cui è rilevante verificare la presa visione.
Entro quando bisognava adeguarsi alle Linee guida?
Le Linee guida sono state pubblicate in Gazzetta Ufficiale il 29 aprile 2026 e prevedevano sei mesi per l’adeguamento. Il termine è scaduto il 29 ottobre 2026.
Come deve funzionare la revoca del consenso al tracciamento?
Deve essere semplice e disponibile in qualsiasi momento. Il destinatario deve poter scegliere di continuare a ricevere le e-mail senza pixel, senza essere costretto a disiscriversi. Il Garante suggerisce un link o un’icona in ogni messaggio che porti a un’area di gestione delle preferenze.
Come posso impedire che un’e-mail mi tracci?
Disattivando il caricamento automatico delle immagini remote nel client di posta o leggendo i messaggi in formato testo. Alcuni client offrono funzioni di protezione dedicate che nasconde l’indirizzo IP al mittente. Un esempio potrebbe essere la Protezione privacy di Mail di Apple.